- Oktober 1, 2026
- sifa fauziah
- 3:13 PM
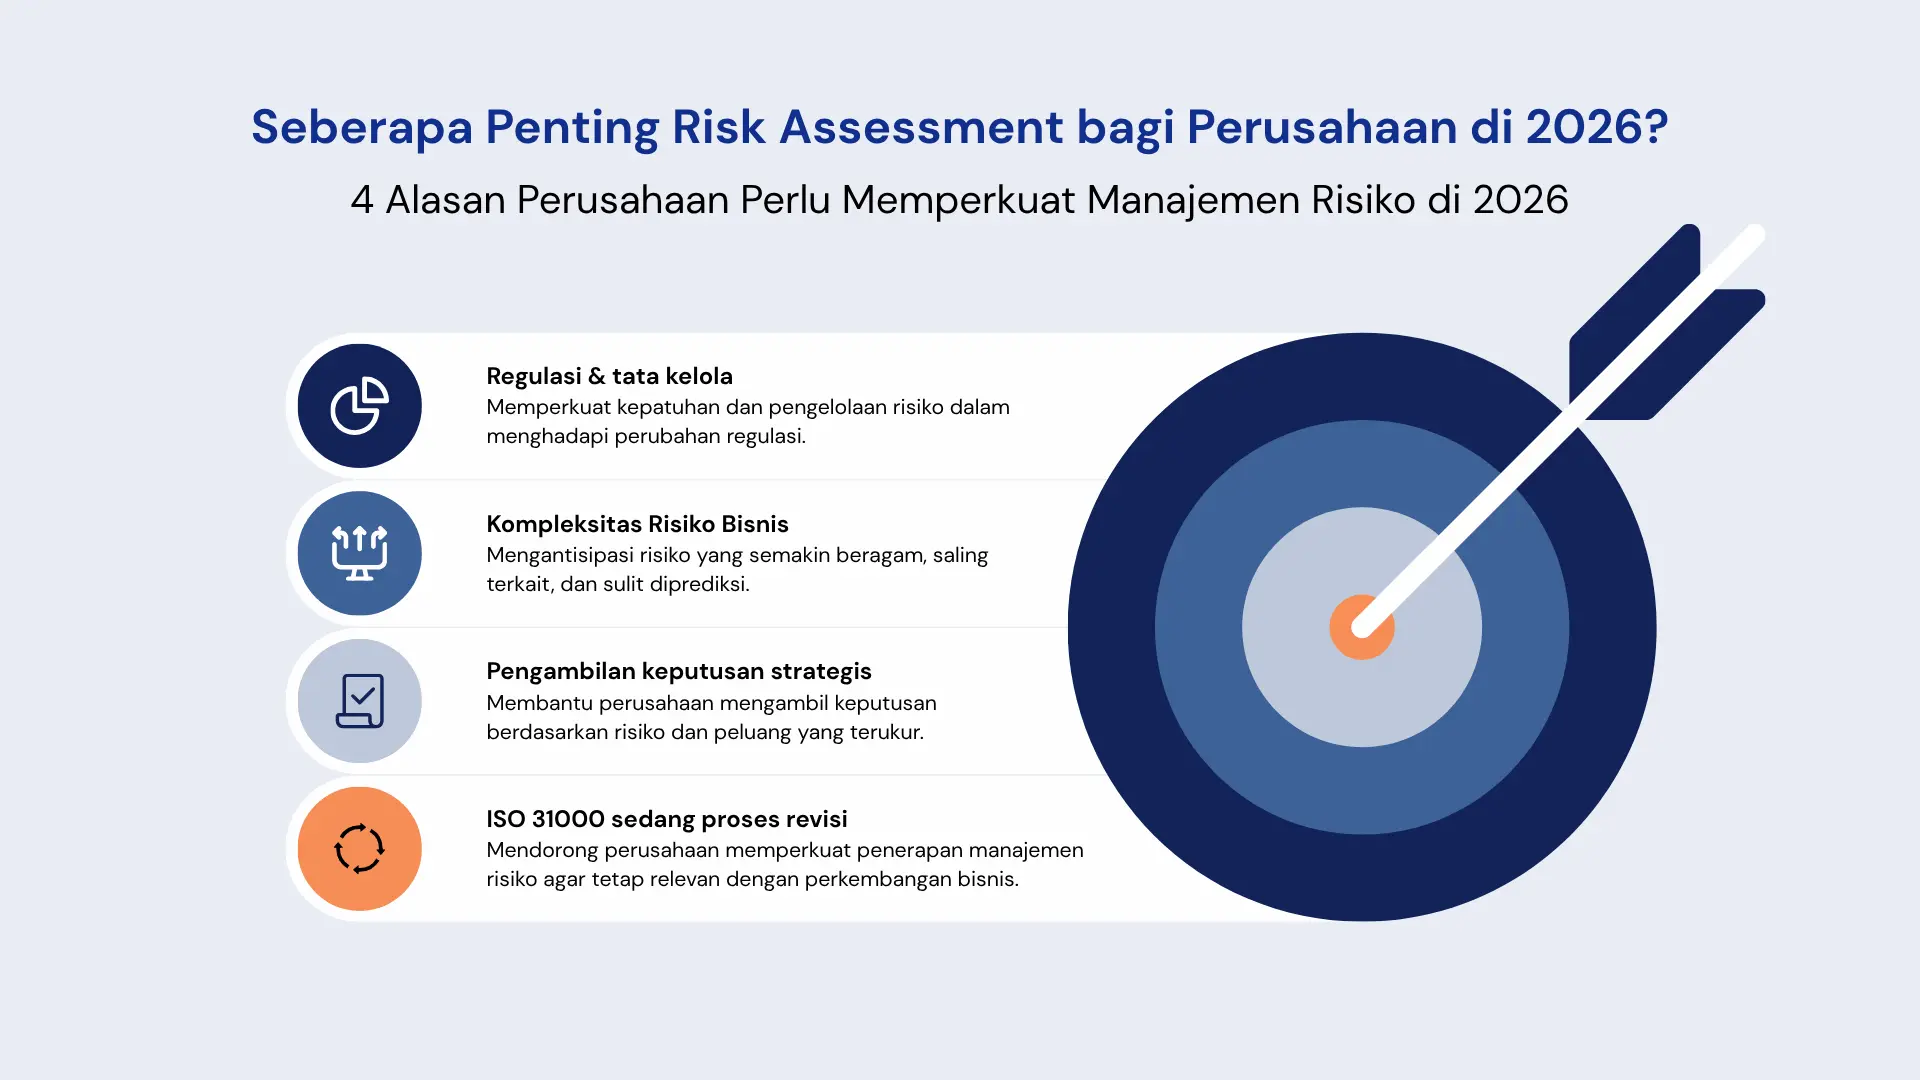
Risk assessment semakin banyak dibicarakan dalam konteks tata kelola, regulasi, dan keberlangsungan bisnis. Di tengah perubahan regulasi, perkembangan teknologi, dan meningkatnya kompleksitas risiko, perusahaan perlu memastikan bahwa proses identifikasi dan evaluasi risiko tidak berhenti sebagai dokumen, tetapi benar-benar menjadi bagian dari pengambilan keputusan.
Setiap perusahaan menghadapi risiko seperti, gangguan rantai pasok, perubahan regulasi, kegagalan sistem, kecelakaan kerja, masalah kualitas, serangan siber, perubahan kebutuhan pelanggan, hingga kondisi ekonomi dapat memengaruhi kemampuan organisasi dalam mencapai tujuannya.
Pertanyaan yang lebih penting adalah:
Apakah perusahaan benar-benar memahami risiko yang dapat memengaruhi pencapaian tujuannya, dan apakah informasi tersebut digunakan untuk menentukan tindakan?
Di sinilah risk assessment menjadi penting.
Dalam pendekatan manajemen risiko, risk assessment mencakup tiga proses utama: risk identification, risk analysis, dan risk evaluation. Hasilnya kemudian dapat menjadi dasar untuk menentukan bagaimana risiko perlu ditangani.
Pada 2026, perhatian terhadap risk management juga semakin terlihat di Indonesia. Perkembangan regulasi pemerintah, penguatan governance di sektor tertentu, serta proses revisi ISO 31000 menunjukkan bahwa pengelolaan risiko terus berkembang.
1. Perkembangan Regulasi Membuat Risk Management Semakin Mendapat Perhatian
Salah satu perkembangan penting di Indonesia adalah diterbitkannya Peraturan Presiden Nomor 39 Tahun 2023 tentang Manajemen Risiko Pembangunan Nasional (MRPN).
Perpres tersebut memberikan landasan untuk mengatur dan mengintegrasikan penyelenggaraan manajemen risiko dalam pembangunan nasional, termasuk pada kementerian/lembaga, pemerintah daerah, pemerintah desa, badan usaha, dan badan lainnya dalam konteks entitas MRPN.
Perkembangan tersebut kemudian diikuti oleh berbagai aturan sektoral.
Pada 2026, misalnya, Permen ATR/Kepala BPN No. 1 Tahun 2026 mengatur penerapan manajemen risiko di lingkungan Kementerian ATR/BPN dan menyesuaikannya dengan kebijakan MRPN.
Hal serupa terlihat dalam Permenaker No. 6 Tahun 2026, yang mengatur penyelenggaraan SPIP dan penerapan manajemen risiko di lingkungan Kementerian Ketenagakerjaan. Regulasi tersebut antara lain mencakup penilaian risiko sebagai salah satu unsur SPIP.
Perkembangan seperti ini menunjukkan bahwa risk management semakin ditempatkan sebagai bagian dari tata kelola dan pengendalian organisasi.
Namun, penting untuk membedakan antara perkembangan regulasi pemerintah dan kewajiban perusahaan.
Tidak semua perusahaan secara otomatis berada dalam cakupan setiap regulasi tersebut. Meski demikian, arah regulasi tersebut menunjukkan semakin kuatnya perhatian terhadap bagaimana organisasi mengidentifikasi, menilai, mengendalikan, dan memantau risiko.
Bagi perusahaan, ini menjadi alasan untuk tidak melihat risk assessment hanya sebagai aktivitas administratif.
2. Risiko Bisnis Semakin Kompleks
Risiko yang dihadapi perusahaan saat ini tidak selalu berdiri sendiri.
Satu perubahan dapat memicu risiko lain.
Contohnya:
Perubahan regulasi
↓
Perusahaan perlu menyesuaikan proses
↓
Perubahan proses membutuhkan sistem atau teknologi baru
↓
Perubahan teknologi menimbulkan risiko operasional dan keamanan informasi
↓
Gangguan operasional dapat berdampak pada pelanggan dan reputasi
Karena itu, perusahaan perlu melihat risiko secara lebih terintegrasi.
OJK dalam Risk and Governance Summit 2026 juga menyoroti bahwa lanskap risiko global berkembang semakin cepat dan kompleks. OJK menyebut antara lain risiko siber, penyalahgunaan artificial intelligence, perubahan regulasi, ketidakpastian geopolitik, dan perubahan iklim sebagai tantangan yang perlu diantisipasi.
3. Risk Assessment Semakin Penting dalam Pengambilan Keputusan
Salah satu kesalahan yang cukup umum adalah menganggap risk assessment sebagai aktivitas yang dilakukan setelah keputusan dibuat.
Padahal, informasi mengenai risiko justru dapat digunakan sebelum keputusan diambil.
Misalnya, perusahaan ingin:
- membuka cabang baru;
- memilih supplier baru;
- melakukan investasi mesin;
- mengadopsi teknologi baru;
- mengembangkan produk baru;
- memasuki pasar baru;
- melakukan outsourcing;
- atau mengubah proses bisnis.
Sebelum keputusan tersebut diambil, perusahaan dapat melakukan risk assessment untuk memahami ketidakpastian yang mungkin memengaruhi tujuan.
Dalam ISO 31000, risiko dipandang sebagai effect of uncertainty on objectives. ISO juga menjelaskan bahwa kerangka tersebut dapat mendukung aktivitas organisasi, termasuk pengambilan keputusan pada berbagai tingkat.
Dengan pendekatan ini, risk assessment tidak hanya menjadi tanggung jawab satu departemen.
Informasi dari berbagai fungsi dapat digunakan untuk mendapatkan gambaran yang lebih lengkap.
| Keputusan | Risiko yang Dapat Dipertimbangkan |
|---|---|
| Memilih supplier baru | Kualitas, delivery, finansial, compliance |
| Membeli mesin baru | Investasi, maintenance, kompetensi operator, downtime |
| Menggunakan sistem baru | Cybersecurity, data, kompetensi, availability |
| Membuka lokasi baru | Regulasi, SDM, operasional, pasar |
| Meluncurkan produk baru | Kualitas, customer requirements, regulatory, reputasi |
4. ISO 31000 Sedang Direvisi
Ada perkembangan lain yang membuat risk management relevan untuk diperhatikan pada 2026.
ISO 31000 sedang dalam proses revisi. ISO saat ini mencantumkan ISO/CD 31000, Edition 3 sebagai dokumen yang masih dalam pengembangan dan menyatakan bahwa edisi tersebut nantinya akan menggantikan ISO 31000:2018. Lifecycle resmi ISO menunjukkan proyek revisi dimulai pada 2024, Committee Draft didaftarkan pada Desember 2025, konsultasi berlangsung pada awal 2026, dan Committee Draft kemudian disetujui untuk pendaftaran sebagai Draft International Standard (DIS).Tetapi ada hal yang sangat penting:
ISO 31000 Edition 3 belum menjadi standar final.
Karena itu, perusahaan tidak perlu memperlakukan dokumen draft tersebut sebagai persyaratan baru yang sudah berlaku.
ISO 31000:2018 masih menjadi edisi yang berlaku saat ini.
Bagi perusahaan, perkembangan ini lebih tepat dilihat sebagai alasan untuk:
- memantau perkembangan standar;
- mengevaluasi praktik risk management yang sudah berjalan;
- memperkuat proses risk assessment;
- memastikan risk management terhubung dengan tujuan organisasi;
- dan meningkatkan awareness terhadap risiko.
Dengan kata lain:
Prepare, but don’t panic.
Perusahaan tidak perlu menunggu standar baru diterbitkan untuk memperbaiki risk management yang memang sudah diperlukan oleh bisnis.
Risk Assessment Bukan Sekadar Membuat Risk Register
Di banyak organisasi, risk assessment masih identik dengan satu tabel:
Risk → Likelihood → Impact → Risk Level → Mitigation
Tabel tersebut memang dapat menjadi bagian dari proses, tetapi risk assessment tidak berhenti di sana. ISO menggambarkan risk assessment sebagai proses yang mencakup risk identification, risk analysis, dan risk evaluation. Hasil assessment kemudian dapat digunakan sebagai dasar untuk menentukan tindakan terhadap risiko.
5 Tanda Risk Assessment Perusahaan Mungkin Masih Terlalu Administratif
Perusahaan dapat melakukan quick check berikut:
✓ Risk register hanya diperbarui menjelang audit
✓ Hampir semua risiko memiliki skor yang sama
✓ Tidak jelas siapa yang menjadi risk owner
✓ Mitigasi ditulis, tetapi tidak ada bukti tindak lanjut
✓ Hasil risk assessment tidak pernah dibahas dalam pengambilan keputusan
Jika beberapa kondisi tersebut terjadi, mungkin sudah waktunya perusahaan melihat kembali bagaimana risk assessment diterapkan.
Bukan berarti risk assessment perusahaan “salah”. Justru ini dapat menjadi kesempatan untuk mengembangkan proses yang sudah ada agar lebih berguna bagi bisnis.
Bagaimana Perusahaan Dapat Memperkuat Risk Assessment?
Tidak harus langsung membuat sistem yang kompleks.
Perusahaan dapat memulainya dari beberapa langkah sederhana.
1. Mulai dari tujuan organisasi
Tentukan terlebih dahulu apa yang ingin dicapai.
2. Identifikasi ketidakpastian yang dapat memengaruhi tujuan
Jangan hanya mencari “risiko”, tetapi pertimbangkan berbagai kondisi yang dapat memengaruhi pencapaian objective.
3. Analisis risiko
Pertimbangkan kemungkinan dan konsekuensi berdasarkan kriteria yang sesuai dengan konteks organisasi.
4. Evaluasi dan prioritaskan
Tidak semua risiko membutuhkan respons yang sama.
5. Tentukan tindakan
Pastikan hasil assessment menghasilkan keputusan atau tindakan yang jelas.
6. Monitor dan review
Evaluasi kembali ketika terjadi perubahan signifikan atau ketika informasi baru tersedia.
Pendekatan tersebut sejalan dengan prinsip bahwa risk management perlu disesuaikan dengan konteks dan kebutuhan organisasi, bukan diterapkan sebagai satu formula yang sama untuk semua perusahaan.
Apakah Perusahaan Harus Menggunakan ISO 31000?
Tidak semua perusahaan harus menggunakan ISO 31000.
ISO 31000 merupakan guideline, bukan standar persyaratan untuk sertifikasi. ISO menjelaskan bahwa ISO 31000 menyediakan pedoman dan tidak ditujukan untuk tujuan certification.
Namun, prinsip dan kerangka yang diberikan dapat digunakan oleh organisasi untuk membantu membangun atau memperkuat pendekatan risk management sesuai dengan konteksnya.
Pada 2026, risk assessment semakin relevan bagi perusahaan bukan karena satu alasan saja. Melihat perkembangan regulasi di Indonesia menunjukkan meningkatnya perhatian terhadap manajemen risiko dan tata kelola. Pada saat yang sama, organisasi menghadapi risiko yang semakin beragam dan saling berkaitan, sementara perkembangan ISO 31000 menunjukkan bahwa praktik manajemen risiko juga terus berkembang.
Namun, memperkuat risk assessment tidak berarti membuat lebih banyak dokumen.
Risk assessment yang baik bukan tentang seberapa panjang risk register yang dimiliki perusahaan.
Yang lebih penting adalah apakah organisasi:
Identify → Analyze → Evaluate → Act → Monitor
dan menggunakan informasi tersebut untuk membantu mencapai tujuan.
Karena pada akhirnya, tujuan risk assessment bukan untuk menghilangkan seluruh risiko. Tujuannya adalah membantu organisasi memahami risiko dengan lebih baik sehingga keputusan dapat dibuat dengan informasi yang lebih baik.
Looking Ahead
Perkembangan ISO 31000 Edition 3 masih perlu dipantau karena proses pengembangan standar dapat mengalami perubahan sebelum teks final diterbitkan.
Untuk mendapatkan informasi yang akurat, organisasi sebaiknya mengacu pada publikasi dan perkembangan resmi ISO/TC 262, bukan hanya pada ringkasan atau prediksi mengenai isi standar yang masih dalam tahap pengembangan.
IRS Certification Indonesia dapat membantu organisasi memahami konsep risk management, mengevaluasi penerapannya, dan meningkatkan awareness tim terhadap pendekatan manajemen risiko yang terstruktur.
Build a stronger risk management foundation today—so your organization is ready for tomorrow’s changes.